회사 와이파이로 카톡하면 전산팀이 볼 수 있을까? 검색기록·로그 감청 팩트체크
카톡 내용 · TLS 1.3 암호화로 대화 내용·사진·비밀번호는 전산팀도 절대 열람 불가
검색 기록 · 구글·네이버 세부 검색어는 안 보이나, 접속한 사이트 도메인(잡코리아, 유튜브 등)은 방화벽에 기록
주의 대상 · 개인 폰에 회사 ‘사설 보안 프로파일/Root CA 인증서’가 강제 설치된 경우 패킷 복호화 가능
행동 수칙 · 시크릿 모드는 방화벽 로그를 못 막음 ➡️ 이직·금융 등 민감 검색 시 Wi-Fi 끄고 LTE/5G 데이터 사용
출근 후 사무실 책상에 앉자마자 데이터 요금을 아끼려고 무심코 회사 와이파이(Wi-Fi)에 스마트폰을 연결해 쓰면서도, 마음 한구석이 왠지 모르게 찝찝했던 적 있으실 겁니다.
“내가 점심시간에 단톡방에서 나눈 상사 뒷담화나 이직 사이트 검색 기록을 전산팀이나 인사팀에서 실시간으로 들여다보고 있는 건 아닐까?”
직장인 익명 커뮤니티에는 ‘사내 방화벽으로 직원들 카톡을 털어서 권고사직을 시켰다’는 식의 괴담이 끊이지 않습니다. 불필요한 불안감에 값비싼 무제한 데이터를 낭비하거나, 반대로 사내 보안 규정을 가볍게 여겨 징계 처분을 받는 일이 없도록, 현대 네트워크 보안 원리를 바탕으로 회사가 내 개인 폰에서 진짜 볼 수 있는 정보와 절대 볼 수 없는 영역의 팩트를 명쾌하게 정리해 드립니다.
1. 기술 팩트체크: 현대 인터넷 표준 암호화(HTTPS)가 지켜주는 것
과거 암호화가 없던 시절(HTTP)에는 공유기나 스위치 허브에 패킷 캡처 프로그램(와이어샤크 등)을 걸면 통과하는 모든 텍스트, 로그인 아이디, 비밀번호가 화면에 고스란히 노출되었습니다.
하지만 현재 우리가 사용하는 거의 모든 모바일 앱과 웹사이트는 TLS 1.2 / TLS 1.3 기반의 HTTPS 종단간 암호화를 의무적으로 적용하고 있습니다.
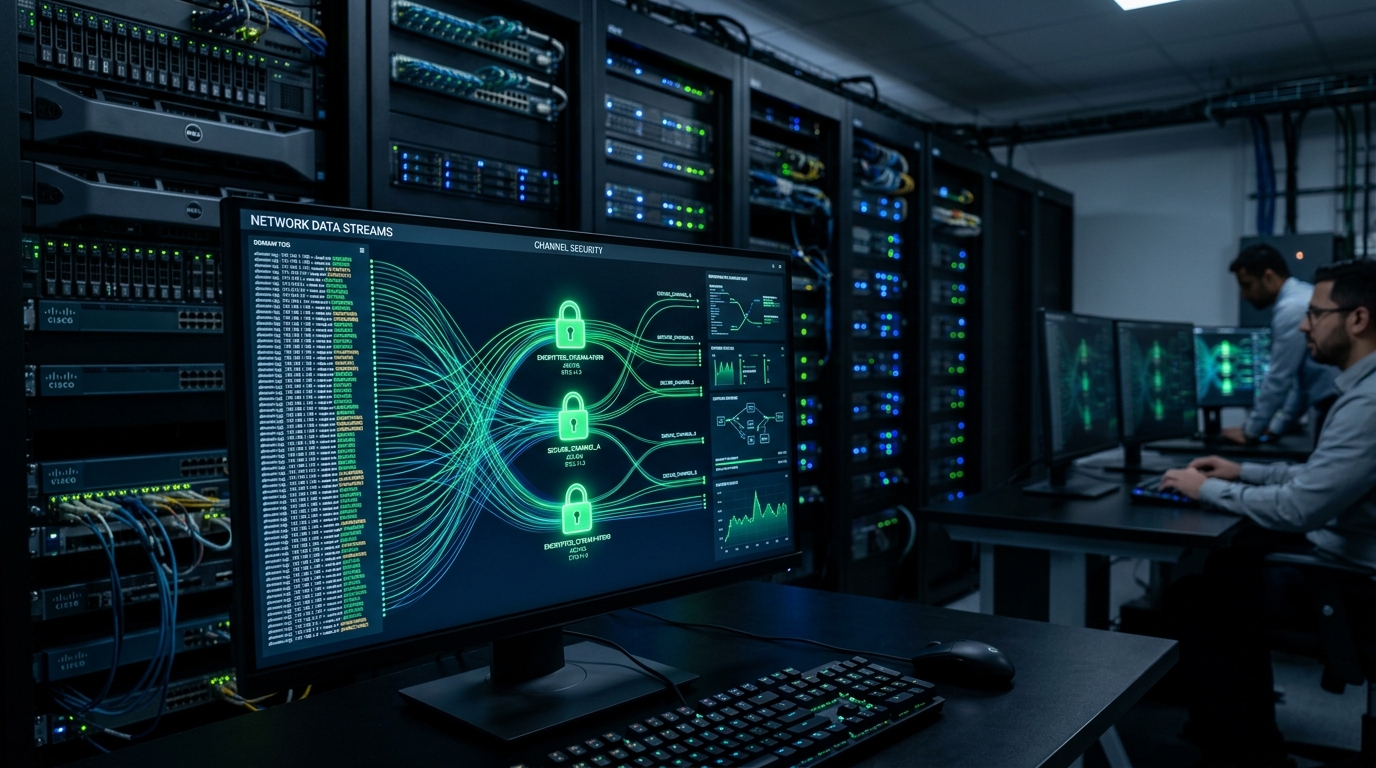
스마트폰에서 카카오톡 메시지를 보내거나 네이버 웹페이지를 요청하는 순간, 데이터는 기기 내부에서 강력한 암호 알고리즘으로 변환된 후 네트워크 망을 통과합니다. 중간 통로에 위치한 회사의 공유기와 방화벽 장비(UTM)가 이 패킷을 강제로 가로채더라도, 복호화 암호키가 없기 때문에 해독 불가능한 무작위 외계어 바이너리 덩어리로만 보일 뿐입니다.
2. 전산팀이 ‘절대 볼 수 없는’ 프라이버시 영역
암호화 통신 덕분에 회사 전산팀이나 보안 담당자라도 개인의 구체적인 프라이버시 영역은 기술적으로 절대 열람할 수 없습니다.
1) 카카오톡 대화 내용 및 전송 사진·영상
카카오톡은 앱과 카카오 서버 간의 모든 패킷을 전송 계층에서 암호화합니다. 방화벽 모니터링 화면에는 단지 특정 IP 주소(스마트폰)가 카카오톡 메신저 서버 IP와 통신을 주고받았다는 접속 사실과 트래픽 용량만 표시될 뿐, 대화 상대방의 이름, 메시지 텍스트, 주고받은 사진은 원천적으로 보이지 않습니다.
2) 포털에 입력한 구체적인 검색 키워드
구글이나 네이버에 접속해 ‘이력서 작성법’, ‘연봉 협상 요령’, ‘사내 갈등 상담’을 검색하더라도, HTTPS 프로토콜은 전체 URL 경로와 쿼리 스트링(검색 파라미터)까지 암호화합니다. 전산팀 로그에는 단지 naver.com 또는 google.com에 접속했다는 뼈대만 남으며, 검색창에 무엇을 타이핑했는지는 알 수 없습니다.
3) 금융 앱 비밀번호 및 계좌 잔액
토스, 카카오뱅크, 국민은행 등 모든 금융 애플리케이션은 기본 HTTPS 외에도 앱 레벨의 추가 2중 암호화와 무결성 검증을 거칩니다. 계좌번호, 비밀번호, 송금 내역은 완벽하게 보호됩니다.
3. 사내 방화벽 로그에 ‘고스란히 남는’ 3가지 정보
카톡 내용 자체는 못 보지만, 전산팀의 통합 보안 관제 장비(UTM, 포티넷, 팔로알토 등)에는 네트워크 연결을 성립하기 위해 필요한 껍데기 메타데이터가 남습니다.
| 항목 | 전산팀 확인 가능 여부 | 로그에 실제 남는 형태 |
|---|---|---|
| 카톡 대화 내용 / 사진 | ❌ 불가 (암호화) | 알 수 없는 암호문 바이너리 |
| 구글/네이버 상세 검색어 | ❌ 불가 (암호화) | 도메인만 보임 (google.com) |
| 접속한 웹사이트 도메인 | ⭕ 확인 가능 (SNI/DNS) | jobkorea.co.kr, youtube.com |
| 접속 시간 및 체류 분량 | ⭕ 확인 가능 | 2026-09-09 14:20 ~ 15:45 (85분) |
| 사용한 데이터 트래픽양 | ⭕ 확인 가능 | 다운로드 3.4GB (동영상 스트리밍 의심) |
1) 접속한 사이트의 도메인 주소 (DNS 및 SNI)
HTTPS 웹사이트에 접속할 때, 브라우저는 먼저 “jobkorea.co.kr의 서버 IP가 어디냐”고 묻는 DNS 질의를 평문으로 보냅니다. 또한 보안 연결을 맺는 첫 단계(SNI: Server Name Indication)에서 어떤 도메인과 악수(Handshake)할 것인지가 암호화되지 않은 채 전송됩니다.
따라서 방화벽에는 ‘192.168.1.105(특정 기기)가 오전 11시 30분에 사람인, 잡코리아, 인크루트에 접속했다’는 사실이 그대로 기록됩니다.
2) 접속 시간대 및 체류 시간
업무 시간 중 특정 사이트와의 세션이 언제 시작되어 언제 끊어졌는지가 초 단위로 기록됩니다. 회의 시간이나 근무 시간에 지속적으로 스트리밍 서비스나 게임 서버에 물려 있었는지를 증명하는 근거가 될 수 있습니다.
3) 발생 트래픽 용량
누가 네트워크 대역폭을 과도하게 잡아먹고 있는지 트래픽 양(MB/GB)이 집계됩니다. 근무 시간 중 수 기가바이트(GB)의 동영상 스트리밍이나 대용량 파일 다운로드가 발생하면 트래픽 이상 감지 알림이 전산팀 대시보드에 트리거됩니다.
4. [주의] ‘이것’ 설치된 스마트폰은 대화 내용까지 털린다
모든 HTTPS 암호화를 무력화하고 카톡 대화와 전송 문서까지 중간에서 훔쳐볼 수 있는 치명적인 기술적 예외 상황이 하나 있습니다.
• 작동 원리: 회사 와이파이 연결 시 “사내 보안을 위해 인증서를 설치하라”고 안내하는 경우가 있습니다. 스마트폰에 회사의 사설 Root CA 인증서가 신뢰할 수 있는 기관으로 등록되면, 사내 방화벽 장비가 중간자 공격(MITM, SSL 인스펙션) 방식을 통해 패킷을 가로채 복호화한 뒤 다시 재암호화하여 전송할 수 있습니다.
• 법인 지급폰: 회사에서 일괄 지급하고 MDM(모바일 기기 관리) 솔루션이 깔린 업무용 폰은 화면 캡처, 앱 실행 목록, 파일 전송 로그가 실시간 수집될 수 있으므로 절대 사적인 용도로 사용해서는 안 됩니다.
스마트폰 설정에서 의심스러운 사설 프로파일이나 신뢰 인증서가 등록되어 있는지 지금 즉시 확인할 수 있습니다.
[ 설정 ➡️ 일반 ➡️ VPN 및 기기 관리 ]
※ ‘구성 프로파일’ 항목에 회사의 프로파일이 없다면 안전합니다.
[ 설정 ➡️ 보안 및 개인정보 보호 ➡️ 기타 보안 설정 ➡️ 인증서 확인 / 사용자 인증서 ]
※ ‘사용자’ 탭에 모르는 사내 인증서가 설치되어 있지 않다면 안전합니다.
5. 직장인을 위한 스마트폰 완벽 안심 사용 수칙
개인 스마트폰으로 회사 와이파이를 쓰면서 프라이버시를 안전하게 보호하는 3단계 실천 요령입니다.
1) 시크릿 모드(인코그니토)를 과신하지 마세요
많은 직장인들이 브라우저의 시크릿 모드(비밀 브라우징)를 켜면 회사 네트워크에서도 완벽히 숨겨질 것이라 착각합니다. 하지만 시크릿 모드는 내 폰 안에 방문 기록과 쿠키를 남기지 않을 뿐, 와이파이 망을 타고 나가는 DNS 질의와 SNI 도메인 정보는 일반 모드와 100% 똑같이 방화벽에 잡힙니다.
2) 이직·금융·민감 검색 시 무조건 Wi-Fi 끄기
잡코리아, 사람인, 리멤버 등의 채용 사이트 접속, 가상화폐 거래, 개인 블로그 포스팅 등 회사에 알려져서 좋을 것이 없는 활동을 할 때는 상단 제어센터에서 와이파이를 터치해 끄고 LTE/5G 모바일 데이터를 사용하는 것이 유일하고도 가장 안전한 방패입니다.
3) 개인 폰의 MAC 주소 무작위화 유지
회사 와이파이가 내 스마트폰이 ‘홍길동의 폰’이라는 것을 특정하는 가장 기본적인 고리는 기기의 고유 하드웨어 주소(MAC Address)입니다. 최신 안드로이드와 iOS는 기본적으로 ‘랜덤 MAC 주소(개인정보 보호용 MAC)’를 사용하므로, 사내 Wi-Fi 연결 상세 설정에서 [MAC 주소 유형 ➡️ 무작위/비공개 주소]로 켜져 있는지 확인하세요.
자주 묻는 질문 (FAQ)
Q. 전산팀 직원이 심심해서 특정 직원의 인터넷 사용 기록을 일일이 감시하나요?
그렇지 않습니다. 사내 네트워크에는 하루에도 수백만 건의 패킷 로그가 쏟아지기 때문에 상시 모니터링은 불가능합니다. 다만 사내 보안 유출 사고가 터지거나, 특정 직원에 대한 감사/징계 조사가 공식 개시되었을 때 특정 IP와 MAC 주소의 과거 타임라인 로그를 역추적하여 근거 자료로 활용합니다.
Q. 회사 와이파이 상태에서 개인 VPN을 켜면 전산팀이 도메인도 못 보나요?
맞습니다. 신뢰할 수 있는 상용 VPN을 켜면 모든 트래픽이 VPN 서버와의 단일 암호화 터널을 통과하므로, 전산팀 방화벽에는 오직 ‘VPN 서버 IP’ 하나만 찍히며 어떤 사이트를 방문했는지 도메인조차 파악할 수 없습니다. 단, 일부 보안이 엄격한 회사는 사내 방화벽 정책상 VPN 접속 포트를 원천 차단하기도 합니다.
Q. 법적으로 회사가 직원들의 카톡이나 인터넷 기록을 보는 것은 불법 아닌가요?
통신비밀보호법 제3조에 따라 타인의 통신 내용을 당사자 동의 없이 가로채거나 엿듣는 것은 원칙적으로 금지되어 있습니다. 다만 입사 시 서명한 ‘정보보안 서약서’에 사내 네트워크 모니터링 동의 조항이 포함된 경우가 많으며, 접속 도메인 로그는 통신 내용이 아닌 트래픽 메타데이터로 분류되어 감사 목적의 조회가 허용되는 경우가 대부분입니다.
#회사와이파이 #회사와이파이카톡 #사내와이파이검색기록 #회사와이파이감시 #전산팀모니터링 #와이파이감청 #방화벽로그 #HTTPS암호화 #직장인IT꿀팁